Si tu banco ya operaba una base de datos biométrica antes del 2 de julio, uno de los plazos de esta reforma se te pasó hace dos meses. El otro se te acaba en noviembre.
El Anexo 71 de las Disposiciones de carácter general aplicables a las instituciones de crédito se sustituyó por completo el 1 de julio de 2026. La lectura que circula es que «ahora se permite el reconocimiento facial». Esa lectura se queda corta. Lo que cambió es el estándar técnico con el que hay que capturar, validar, guardar y borrar los biométricos de tus clientes. Y trae dos relojes distintos corriendo a la vez.
- La resolución se publicó en el DOF el 1 de julio de 2026 y entró en vigor al día siguiente.
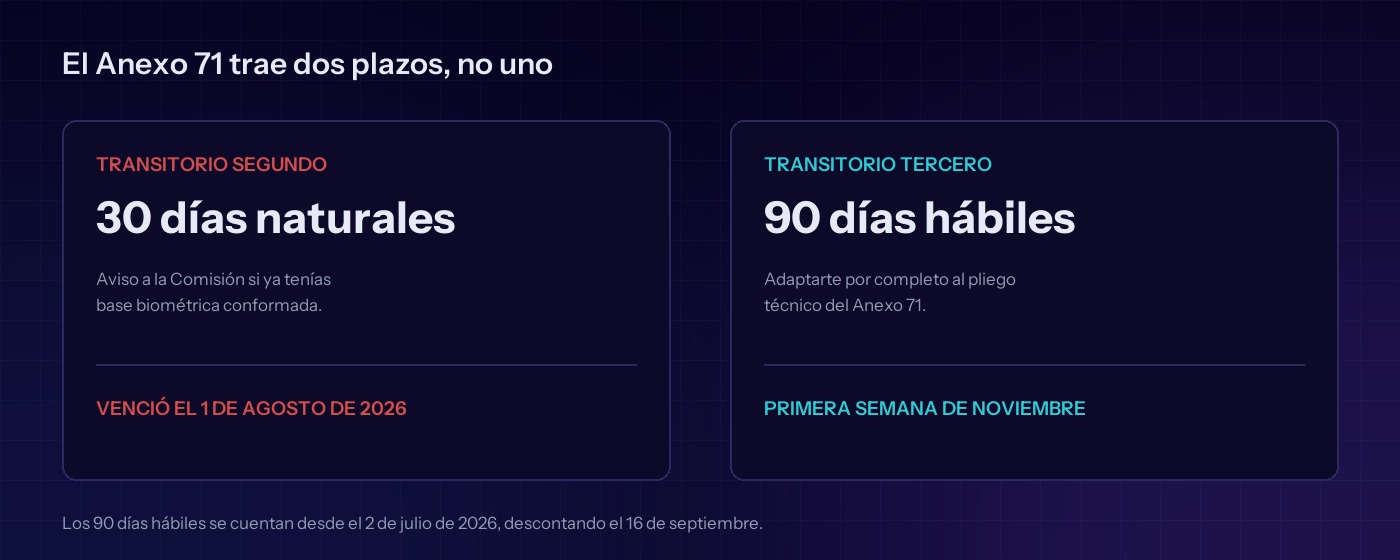
- El transitorio SEGUNDO daba 30 días naturales para avisar a la Comisión si ya tenías base biométrica. Ese plazo venció el 1 de agosto.
- El transitorio TERCERO da 90 días hábiles para adaptarte. Caen en la primera semana de noviembre de 2026.
- El Anexo 71 no es una recomendación de buenas prácticas. Fija resolución de escáner, número de huellas, umbral de coincidencia y estándares ISO y NIST concretos.
- La base biométrica no se puede vender, transferir ni compartir con nadie. Tampoco entre instituciones.
Qué cambió exactamente el 1 de julio
La resolución reforma cinco artículos de la Circular Única de Bancos: el 51 Bis, el 51 Bis 2, el 51 Bis 3, el 51 Bis 4 y el 51 Bis 5. Y sustituye el Anexo 71 entero. No lo modifica: lo reemplaza.
El cambio de fondo es que la verificación biométrica deja de ser solo dactilar. El reconocimiento facial entra como método válido, con su propio pliego técnico. Y eso arrastra lo demás, porque si vas a capturar rostro tienes que capturarlo como dice la norma, validarlo contra quien dice la norma y guardarlo como dice la norma.
Aplica a operaciones presenciales. En operaciones pasivas, a cuentas de Nivel 4. En operaciones activas, servicios y medios de pago, a cuentas de Niveles 3 y 4. Y a retiros de efectivo y transferencias en cuentas de Nivel 4.
El plazo que casi nadie está contando
Aquí está la parte incómoda. Casi toda la cobertura habla de los 90 días hábiles y se olvida del transitorio SEGUNDO, que es más corto y es el que ya venció.
Si tu institución ya tenía conformada una base de datos biométrica antes de la entrada en vigor, tenías 30 días naturales para notificarlo a la Comisión. En el aviso había que indicar la fecha de conformación y el tipo de verificación que usabas.
Esos 30 días naturales se contaron desde el 2 de julio y terminaron el 1 de agosto de 2026. Si ese aviso no salió, no se arregla esperando a noviembre: hay que resolverlo ahora y documentar por qué se presentó fuera de plazo. El aviso se presenta con el formato del Anexo 75, que es el mismo que usarás después para el resto de notificaciones.
Cuándo se te acaba el tiempo con el Anexo 71
El transitorio TERCERO te da un plazo máximo de 90 días hábiles desde la entrada en vigor para apegarte a la resolución. Se cuentan desde el 2 de julio, descontando sábados, domingos y el 16 de septiembre. Ese es el único día inhábil bancario del periodo. El plazo cae en la primera semana de noviembre de 2026.
Nuestro cálculo lo sitúa el 6 de noviembre si el primer día cuenta, y el 9 si se empieza a contar al día siguiente. La diferencia es de un fin de semana y no cambia la planeación. Aun así conviene que tu área jurídica fije la fecha por escrito, contrastada con el calendario de días inhábiles que la CNBV publica cada año. Lo que no admite discusión es el mes.
Qué te exige el Anexo 71, control a control
Esta es la parte que convierte la reforma en un proyecto y no en un memorándum. El pliego técnico es específico hasta el píxel.
- 1 Huella dactilar. Mínimo seis huellas por cliente y diez por empleado. Captura inicial con dispositivos duales certificados EFTS FAP 45. Escáner de 500 puntos por pulgada, profundidad de 8 bits y rango dinámico de 200. Análisis de calidad con NFIQ y compresión WSQ con una tasa máxima de 10 a 1.
- 2 Biometría facial. Captura frontal en dos dimensiones, color de 24 bits, distancia mínima entre ojos de 90 píxeles, rotación máxima de cinco grados en cualquier dirección y expresión neutral. Los estándares citados son ISO 19794-5 para el formato, NIST FRVT en modalidad uno a muchos para el reconocimiento e ISO/IEC 30107-3 para la detección de suplantación.
- 3 Validación. La información capturada debe coincidir al menos en un noventa por ciento con el registro oficial correspondiente, y la verificación se hace en línea.
- 4 Deduplicación y antisuplantación. Hay que detectar que la misma persona no esté dada de alta dos veces. Y que lo que se presenta ante el lector sea una persona, no una fotografía ni una máscara.
- 5 Protección. Cifrado, segregación lógica y procedimientos de supresión que impidan recuperar, acceder o tratar la información después de borrarla.
Lee otra vez el punto 5. No dice «borrar». Dice borrar de forma que nadie pueda recuperarlo después, y eso es una decisión de arquitectura, no una tarea de operación.
El noventa por ciento es el punto difícil
El umbral parece un detalle y es donde se rompen los proyectos. Exigir una coincidencia mínima del noventa por ciento contra el registro oficial cambia la naturaleza del problema. Tu tasa de falsos rechazos deja de ser un asunto de experiencia de usuario y pasa a ser un asunto de cumplimiento.
Si afinas el motor para que casi nadie sea rechazado, bajas el umbral y te sales de la norma. Si lo afinas para cumplir con holgura, vas a rechazar clientes legítimos en ventanilla. Ese equilibrio hay que medirlo con datos propios antes de noviembre, no después, porque la evidencia de que lo mediste es parte de lo que vas a tener que enseñar.
Lo que el Anexo 71 te prohíbe
La norma es tajante con la base de datos, y conviene citarla tal cual:
«La información de las bases de datos que contengan información biométrica de los clientes no deberá ser enajenada, vendida, transferida, compartida o solicitada bajo cualquier esquema de intercambio, resguardo, reutilización o interoperabilidad entre Instituciones ni con terceros.»
Esto cierra la puerta a los esquemas de biometría compartida entre bancos y a los burós biométricos de terceros. Cada institución verifica contra sus propios datos. Si tu arquitectura preveía apoyarte en un proveedor que concentra plantillas biométricas de varias entidades, ese diseño ya no es viable.
Ojo con el ciclo de vida completo. Además del aviso inicial, hay que notificar el inicio de operaciones con la base dentro de los 20 días hábiles siguientes, el cese de uso en el mismo plazo, y el resultado de la validación anual de seguridad dentro de los 20 días hábiles posteriores a su conclusión. Todo con el formato del Anexo 75.
Cómo se cruza esto con la LFPDPPP
Un dato biométrico es un dato personal sensible. Que la CNBV te obligue a capturarlo no te exime de la ley de protección de datos. Te obliga a cumplir las dos a la vez, y cada una pide cosas distintas sobre el mismo expediente.
La norma financiera te dice cómo capturar y con qué calidad. La ley de protección de datos te dice qué puedes hacer con el dato una vez capturado, qué aviso de privacidad necesitas y qué pasa si se filtra. El proyecto que solo mira al Anexo 71 llega a noviembre cumpliendo con la Comisión, y expuesto por el otro lado.
Qué hacer en las semanas que quedan
Si vas tarde, este es el orden que menos tiempo desperdicia.
- 1 Verifica si presentaste el aviso del transitorio SEGUNDO. Es lo primero porque es lo único que ya está vencido.
- 2 Levanta el inventario real. Qué biométricos capturas hoy, con qué hardware, con qué umbral y dónde viven las plantillas. La respuesta suele estar repartida entre tres áreas y ninguna la tiene completa.
- 3 Mide la brecha contra el pliego técnico. Lector a lector y estándar a estándar. Los dispositivos duales certificados tienen plazo de compra, y en noviembre no se consiguen.
- 4 Cierra el acceso a las plantillas. Quién puede consultarlas, quién puede exportarlas y con qué cuenta. Es el control que más preguntas genera después y el que más tarda en implantarse.
- 5 Documenta el borrado. No basta con tener el procedimiento. Hay que poder demostrar que, ejecutado, el dato no se recupera.
Dónde encajamos
De todo lo anterior, lo que más cuesta no es capturar el rostro. Es demostrar quién puede tocar la base biométrica, con qué credenciales y bajo qué registro, que es exactamente el problema que resuelve el control de accesos críticos. Un repositorio de datos sensibles sin gestión de accesos privilegiados es el hallazgo que aparece en la primera revisión.
Lo segundo es la vigilancia continua. La validación anual de seguridad que pide la norma se sostiene sobre registros que alguien tiene que estar guardando y correlacionando desde antes. Para eso está el SIEM gestionado. Y si lo que buscas es ordenar el conjunto bajo un marco que el regulador reconozca, el camino es la ciberseguridad como servicio con ISO 27001. Habla con el equipo si quieres que revisemos tu brecha antes de que se cierre el plazo.
Fuentes
- Secretaría de Gobernación, Resolución que modifica las Disposiciones de carácter general aplicables a las instituciones de crédito. De ahí salen los artículos reformados, el pliego técnico del Anexo 71 y los transitorios SEGUNDO y TERCERO.
- Comisión Nacional Bancaria y de Valores, Disposiciones de carácter general aplicables a las instituciones de crédito, texto compilado.