La ISO 42001 es la primera norma certificable del mundo sobre gestión de inteligencia artificial. La pregunta que trae a casi todo el mundo aquí es si sustituye a la ISO 27001. No la sustituye. Contesta una pregunta que la 27001 nunca hizo.
La 27001 pregunta si tu información está protegida. La ISO 42001 pregunta si alguien responde por lo que decide tu inteligencia artificial. Son cosas distintas, se auditan por separado y se certifican por separado. Este artículo explica qué es la norma, a quién aplica de verdad, qué se certifica, y una cosa que conviene preguntar antes de contratar a nadie.
- Es la ISO/IEC 42001:2023, publicada en diciembre de 2023. 51 páginas, comité ISO/IEC JTC 1/SC 42.
- Te aplica aunque no desarrolles inteligencia artificial. Basta con que la uses dentro de tus servicios.
- Es certificable por un tercero, como la 27001. No es una guía de buenas prácticas.
- Las reglas de quién puede certificarte son más nuevas que la norma: ISO/IEC 42006, de julio de 2025.
- No sustituye a la ISO 27001 ni te pone en regla con ninguna ley. Son capas distintas.
Qué es la ISO 42001 y qué certifica
Es una norma de sistema de gestión, de la misma familia que la ISO 27001 o la ISO 9001. Eso significa que no certifica un producto ni un modelo. Certifica que tu organización tiene un sistema para decidir cómo se usa la inteligencia artificial, quién responde de cada sistema y qué pasa cuando algo se tuerce.
La ISO lo llama sistema de gestión de la inteligencia artificial, y el objeto de la norma es establecerlo, implantarlo, mantenerlo y mejorarlo de forma continua. La palabra importante es continua: no es un informe, es algo que tiene que seguir funcionando entre auditorías.
Si ya tienes la 27001, esto te suena, y con razón. Las dos comparten la estructura común de las normas de sistema de gestión, así que se integran sin rehacer nada. El mismo comité de dirección y la misma mecánica de auditoría interna y de revisión.
A quién aplica, que es la parte que sorprende
La definición de la ISO es más amplia de lo que la gente espera. La norma está pensada para organizaciones que proporcionan o utilizan productos y servicios basados en inteligencia artificial.
Utilizan. Ahí está el matiz. No hace falta que entrenes modelos ni que tengas un equipo de datos. Si metes un asistente dentro de tu servicio de atención, estás usando inteligencia artificial. También si clasificas documentos con un modelo de un tercero, o si un copiloto escribe código que acaba en producción.
Y aplica a cualquier tamaño y a cualquier sector, incluido el público. No hay un umbral de facturación ni un listado de industrias obligadas, porque la ISO 42001 no es una ley. Es una norma voluntaria que se vuelve exigible cuando un cliente, un contrato o un concurso te la pide.
En qué se diferencia de la ISO 27001
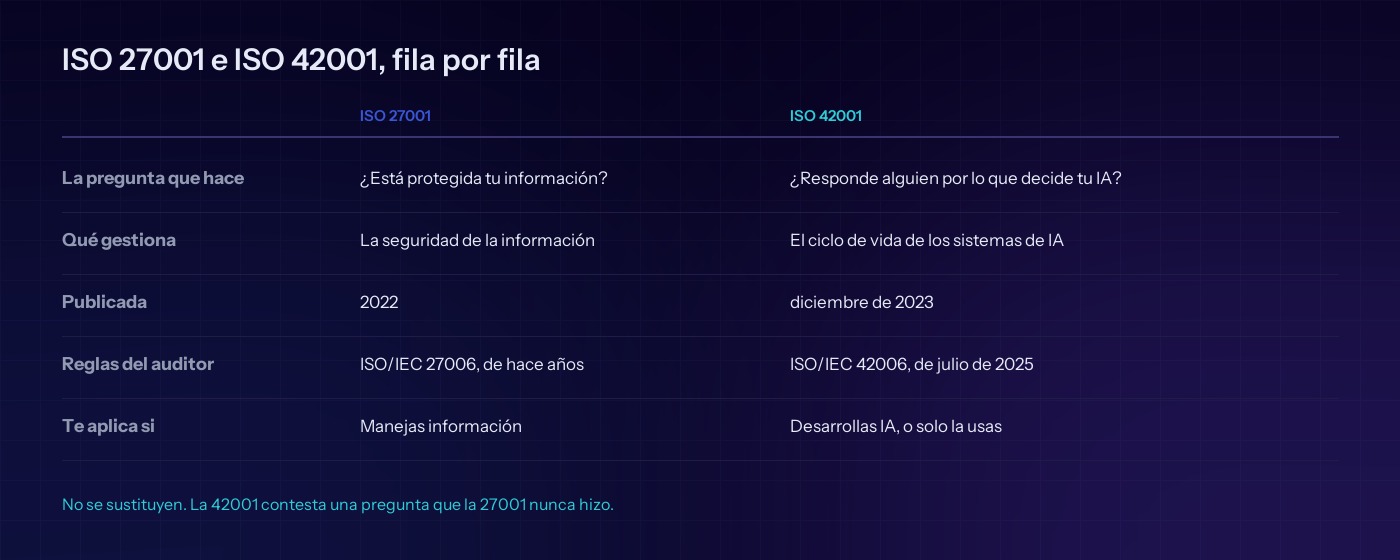
La confusión habitual viene de que las dos hablan de riesgo y de controles, así que parecen la misma cosa con distinto número. No lo son, y la diferencia se ve mejor en la pregunta que hace cada una.
La 27001 protege la confidencialidad, la integridad y la disponibilidad de la información. Su riesgo es que alguien vea, altere o tire abajo lo que no debe. Puedes tener un sistema de inteligencia artificial perfectamente seguro según la 27001. Y que ese mismo sistema tome decisiones que nadie sabe explicar, que afecten a personas y que no tengan un responsable con nombre.
Ese hueco es exactamente el que cubre la ISO 42001. No la seguridad del sistema, sino la responsabilidad sobre lo que el sistema hace.
En la práctica se apilan. La 27001 sigue siendo la base para la seguridad de la información, y lo que la 27001 le sirve a tu empresa no cambia. Encima de ella, la ISO 42001 añade el gobierno de la inteligencia artificial que esa información alimenta.
La familia completa, porque la norma no viene sola
La ISO 42001 es la certificable, pero llegó acompañada, y las dos normas que vinieron después son las que la hacen operativa.
- 1 ISO/IEC 42005, de mayo de 2025. Orientación para hacer evaluaciones de impacto de un sistema de inteligencia artificial: cómo afecta a personas, a grupos y a la sociedad durante todo su ciclo de vida. Es el equivalente conceptual a la evaluación de impacto que ya conoces de protección de datos.
- 2 ISO/IEC 42006, de julio de 2025. Los requisitos que tiene que cumplir el organismo que te audita y te certifica. Se apoya en la ISO/IEC 17021-1, que es la norma general de los certificadores, y le añade lo específico de la inteligencia artificial.
La pregunta que hay que hacer antes de contratar
Aquí está el detalle que casi nadie cuenta, y es el que más dinero puede ahorrarte.
La norma se publicó en diciembre de 2023. Las reglas sobre quién está capacitado para certificarte llegaron en julio de 2025, un año y medio después. Durante ese hueco se emitieron certificados de ISO 42001 sin que existiera todavía el texto que fija qué competencia debe tener el auditor que los firma.
Eso no convierte en falso ningún certificado, pero sí cambia la pregunta que le tienes que hacer a quien te ofrezca certificarte.
Pregunta dos cosas por escrito: quién acredita al organismo que te va a certificar, y si esa acreditación ya se hace contra la ISO/IEC 42006. Un certificado sin acreditación detrás vale lo que valga la firma de quien lo emite, y tu cliente lo va a mirar.
Qué te va a pedir en la práctica
Sin entrar en el articulado, que hay que comprar, el trabajo se parece bastante al de cualquier sistema de gestión, con tres cosas propias de la inteligencia artificial.
- Un inventario real. Qué sistemas de inteligencia artificial hay en la casa, quién los aprobó, a qué datos llegan y quién responde de cada uno. Esto es lo que casi nadie tiene, y es lo primero que pide un auditor.
- Evaluación de impacto, no solo de riesgo. El riesgo mira qué te puede pasar a ti. El impacto mira a quién más le puede pasar algo. Son ejercicios distintos y el segundo es el que falta.
- Revisión continua. Un sistema de inteligencia artificial cambia de comportamiento sin que nadie toque nada, porque cambian los datos o cambia el proveedor. La norma asume eso, y pide que lo revises con una cadencia definida.
Lo que la ISO 42001 no hace
Tres cosas, y conviene decirlas porque se venden al revés.
- 1 No te pone en regla con ninguna ley. Es una norma voluntaria. Ayuda a demostrar diligencia y ordena el trabajo, pero ningún regulador acepta un certificado como sustituto de cumplir lo que diga su propia norma.
- 2 No sustituye a la ISO 27001. Si manejas información de clientes, la seguridad sigue siendo cosa de la 27001 y de los controles que la sostienen.
- 3 No certifica tu modelo. Certifica tu sistema de gestión. Nadie te va a dar un sello que diga que tu modelo acierta.
Por dónde se empieza de verdad
Por el inventario, siempre. Antes de pensar en certificarte, haz la lista de lo que ya tienes funcionando con inteligencia artificial dentro. Incluido lo que entró por la puerta de atrás, dentro de herramientas de terceros.
Esa lista suele sorprender, y además sirve para dos cosas a la vez. El Consejo PCI publicó en septiembre de 2026 su propia guía sobre inteligencia artificial y cita la ISO 42001 como referencia para la gobernanza. Si te aplica PCI DSS, el inventario que te pide una te vale para la otra, y ahí explicamos qué te obliga esa guía y qué no.
Dónde encajamos
Nordstern no certifica: certificar lo hace un organismo acreditado, y tiene que ser independiente de quien te prepara. Lo que hacemos es la parte de antes y la de después, que es donde se decide si el proyecto sale bien.
El sistema de gestión y el acompañamiento continuo están en ciberseguridad como servicio con ISO 27001, que es la base sobre la que se apila esto. Los controles de acceso de los sistemas automáticos, que en inteligencia artificial son el punto más delicado, van por control de accesos críticos. El registro y la supervisión que exige cualquier revisión continua se sostienen sobre un SIEM gestionado, y la vigilancia de lo que va apareciendo, sobre gestión de vulnerabilidades. Habla con el equipo.
Fuentes
- ISO, ISO/IEC 42001:2023, Information technology, Artificial intelligence, Management system. Publicada en diciembre de 2023, edición 1, 51 páginas, comité ISO/IEC JTC 1/SC 42. De ahí salen el objeto de la norma y a quién aplica.
- ISO, ISO/IEC 42006:2025, requisitos para los organismos que auditan y certifican sistemas de gestión de inteligencia artificial. Publicada en julio de 2025, se apoya en la ISO/IEC 17021-1.
- ISO, ISO/IEC 42005:2025, evaluación de impacto de sistemas de inteligencia artificial. Publicada en mayo de 2025.
- PCI Security Standards Council, «Security Considerations for AI Systems», versión 1.0, septiembre de 2026, que cita la ISO/IEC 42001 entre sus referencias de gobernanza.