Si tu empresa trata datos personales en México, la ley que te aplica —la LFPDPPP— ya no es la que casi todo el mundo cita. La Ley Federal de Protección de Datos Personales en Posesión de los Particulares que estaba en vigor desde 2010 quedó abrogada: el 20 de marzo de 2025 se publicó en el Diario Oficial de la Federación una ley nueva, que entró en vigor al día siguiente.
El cambio no es cosmético. Cambió la autoridad que vigila, cambiaron reglas de consentimiento y transferencias, y el reglamento nuevo todavía no existe. Este artículo resume lo que obliga la ley vigente, con los artículos a la vista, y separa lo que es responsabilidad del área legal de lo que aterriza directamente en el área de seguridad y de TI.
Este artículo describe obligaciones legales con fines informativos. No sustituye la asesoría jurídica de un especialista para tu caso concreto.
- La ley que aplica hoy es la publicada el 20 de marzo de 2025, con una reforma de noviembre de ese año. La de 2010 está abrogada.
- La autoridad ya no es el INAI, sino la Secretaría Anticorrupción y Buen Gobierno, y el reglamento nuevo sigue sin publicarse.
- Tres artículos —el 18, el 19 y el 20— convierten esto en trabajo técnico, no en documentación.
- Si te regula la CNBV, la LFPDPPP es tu piso: un mismo incidente puede disparar tres avisos distintos.
Qué es la LFPDPPP y a quién aplica
La LFPDPPP regula el tratamiento de datos personales por parte de particulares: personas físicas y morales del sector privado. No importa el tamaño ni el sector. Si tienes una base de clientes, un sistema de nómina, un CRM, un formulario de contacto o un padrón de proveedores con personas físicas, estás dentro. Y sí: el RFC y la CURP de una persona física son datos personales.
La ley distingue dos figuras que conviene tener claras porque reparten la responsabilidad:
- Responsable: quien decide sobre el tratamiento de los datos. Es tu empresa.
- Encargado: quien trata datos por cuenta del responsable. Es tu proveedor de nube, el despacho que te maquila la nómina, tu proveedor de facturación electrónica, tu SOC.
Que un tercero trate los datos no traslada tu responsabilidad: la conserva el responsable. Por eso las obligaciones contractuales con proveedores son parte del cumplimiento, no un anexo administrativo.
Lo que cambió respecto de la ley de 2010
Desapareció el INAI
La autoridad en materia de protección de datos personales en posesión de particulares ya no es el INAI, que fue extinguido. Sus funciones pasaron a la Secretaría Anticorrupción y Buen Gobierno. Los procedimientos que estaban en curso al entrar en vigor la nueva ley siguen sustanciándose conforme a la norma con la que iniciaron, pero ahora los atiende la Secretaría.
En la práctica esto significa que los criterios y las guías del INAI que muchas empresas usaban como referencia quedan en un limbo: siguen siendo útiles como buena práctica, pero ya no son la voz de la autoridad competente.
El reglamento nuevo sigue pendiente
La ley encarga al Ejecutivo expedir las adecuaciones reglamentarias dentro de los noventa días naturales siguientes a su entrada en vigor. Ese plazo venció en junio de 2025 y, a 3 de septiembre de 2026, el reglamento nuevo de la LFPDPPP sigue sin publicarse. Mientras eso ocurra, el reglamento de 2011 se sigue usando de forma supletoria en lo que no contradiga la ley vigente — una situación incómoda, porque la propia ley remite al «Reglamento de esta Ley» en varios puntos, por ejemplo para las medidas compensatorias del aviso de privacidad (artículo 17).
Y ya tuvo una reforma
El texto vigente incorpora una reforma publicada el 14 de noviembre de 2025, que modifica el artículo 4 para fijar la supletoriedad en el Código Nacional de Procedimientos Civiles y Familiares y en la Ley Federal de Procedimiento Administrativo. Es un cambio procesal, no de fondo, pero sirve de advertencia: cualquier análisis de esta ley anterior a noviembre de 2025 ya no describe el texto vigente.
Las tres obligaciones que aterrizan en seguridad
De todo el articulado, tres artículos son los que convierten esta ley en trabajo técnico y no solo en documentación.
Artículo 18 — medidas de seguridad
Obliga a todo responsable a establecer y mantener medidas de seguridad administrativas, técnicas y físicas que protejan los datos personales contra daño, pérdida, alteración, destrucción o el uso, acceso o tratamiento no autorizado. Y agrega dos criterios que suelen pasarse por alto:
- Las medidas no pueden ser menores a las que la empresa mantiene para el manejo de su propia información. Si proteges tu propiedad intelectual mejor que los datos de tus clientes, estás incumpliendo.
- Hay que tomar en cuenta el riesgo existente, las posibles consecuencias para los titulares, la sensibilidad de los datos y el desarrollo tecnológico. Es decir: es un estándar basado en riesgo y que se mueve con el estado del arte, no una lista fija de controles.
Este último punto es el que hace que un marco de gestión reconocido sea la forma más limpia de demostrar cumplimiento: un SGSI conforme a ISO/IEC 27001 produce exactamente la evidencia que este artículo pide —análisis de riesgos, controles justificados, revisión periódica— sin tener que inventar un formato propio.
Artículo 19 — vulneraciones de seguridad
Las vulneraciones ocurridas en cualquier fase del tratamiento que afecten de forma significativa los derechos patrimoniales o morales de los titulares deben informarse de forma inmediata a la persona afectada, para que pueda tomar medidas en defensa de sus derechos.
Dos matices importantes, y aquí es donde la comparación con el RGPD europeo se rompe:
- La ley no fija un plazo en horas. Dice «de forma inmediata», que es más exigente en el fondo y más difícil de acreditar. Si tardas tres semanas en darte cuenta de que hubo un incidente, no vas a poder informar de forma inmediata.
- Este artículo obliga a informar al titular. No establece el aviso a la autoridad que el RGPD sí impone en 72 horas.
La consecuencia operativa es incómoda de admitir pero simple: cumplir el artículo 19 depende de tu capacidad de detección. Una obligación de aviso inmediato es inaplicable si nadie está mirando los registros. Es la razón por la que monitorear y detectar dejó de ser una decisión técnica y pasó a ser parte del cumplimiento, junto con un procedimiento de respuesta a incidentes capaz de determinar, con evidencia, qué datos se vieron afectados y a quién hay que avisar.
Una obligación de aviso inmediato es inaplicable si nadie está mirando los registros.
Artículo 20 — confidencialidad
El responsable o el tercero deben establecer controles o mecanismos para que todas las personas que intervengan en cualquier fase del tratamiento guarden confidencialidad, obligación que subsiste incluso después de terminar la relación con la empresa.
Fíjate en la palabra «controles o mecanismos»: no dice «cláusulas». Una cláusula de confidencialidad firmada es necesaria, pero no es un control. La gestión de accesos, la revocación al salir de la empresa y la trazabilidad de quién consultó qué son la parte que hace que ese artículo se cumpla de verdad.
El aviso de privacidad: los seis elementos obligatorios
El artículo 15 fija el contenido mínimo del aviso de privacidad. Omitir alguno de estos elementos es una infracción expresa:
- La identidad y domicilio del responsable.
- Los datos personales que serán tratados, identificando los sensibles.
- Las finalidades del tratamiento, distinguiendo las que requieren consentimiento.
- Las opciones y medios para limitar el uso o divulgación de los datos.
- Los mecanismos, medios y procedimientos para ejercer los derechos ARCO.
- El procedimiento y medio por el que se comunicarán los cambios al aviso.
Derechos ARCO y los plazos que tienes que poder cumplir
Los titulares pueden ejercer los derechos de Acceso, Rectificación, Cancelación y Oposición, y el ejercicio de uno no condiciona el de otro. Los plazos del artículo 31 son los que obligan a tener un proceso, no un buzón:
- 20 días desde la recepción de la solicitud para comunicar al titular la determinación adoptada.
- 15 días más, desde esa comunicación, para hacerla efectiva si procede.
- Ambos plazos son ampliables una sola vez por un periodo igual, cuando las circunstancias lo justifiquen.
Veinte días naturales para localizar todos los datos de una persona en todos tus sistemas es poco tiempo si no sabes dónde están. En la mayoría de las empresas el cuello de botella de ARCO no es legal: es que nadie tiene el inventario de dónde viven los datos personales.
Qué pasa si no cumples
El artículo 58 enumera diecinueve conductas que constituyen infracción, entre ellas no atender solicitudes ARCO sin razón fundada, omitir elementos del aviso de privacidad, incumplir el deber de confidencialidad del artículo 20, transferir datos sin consentimiento cuando es exigible y vulnerar la seguridad de bases de datos, locales, programas o equipos cuando resulte imputable al responsable. La última fracción es una cláusula general —cualquier incumplimiento de las obligaciones que la ley pone a cargo del responsable—, así que la lista no funciona como un catálogo cerrado del que baste esquivar los supuestos nombrados.
Las sanciones del artículo 59 se expresan en Unidades de Medida y Actualización. Con el valor de la UMA vigente desde el 1 de febrero de 2026 —117.31 pesos diarios, publicado por el INEGI— los importes quedan así:
| Supuesto | Multa en UMA | Equivalente en pesos (UMA 2026) |
|---|---|---|
| Infracciones de las fracciones II a VII del artículo 58 | 100 a 160,000 | $11,731 a $18.77 millones |
| Infracciones de las fracciones VIII a XVIII | 200 a 320,000 | $23,462 a $37.54 millones |
| Reincidencia (multa adicional) | 100 a 320,000 | hasta $37.54 millones más |
| Datos personales sensibles | hasta el doble de los montos anteriores | hasta ~$75.08 millones |
La última fila es la que conviene mirar dos veces, porque la mayoría de las empresas trata datos sensibles sin haberlo pensado. La ley los define (artículo 3) como los que afectan la esfera más íntima de la persona o cuyo uso indebido pueda dar origen a discriminación o implicar un riesgo grave, y pone como ejemplos —de forma enunciativa, no limitativa— el origen racial o étnico, el estado de salud presente o futuro, la información genética, las creencias religiosas, filosóficas y morales, las opiniones políticas y la preferencia sexual. Un expediente médico de empleados, un certificado de incapacidad o una lista de padecimientos en el área de recursos humanos ya te coloca en ese supuesto.
Para graduar la multa, el artículo 60 obliga a la Secretaría a considerar la naturaleza del dato, la improcedencia notoria de la negativa, el carácter intencional o no de la conducta, la capacidad económica del responsable y la reincidencia. Ese cuarto criterio es el que hace que el techo teórico no sea el escenario realista para una pyme, y también el que impide dar por hecho que la multa será simbólica.
Y hay responsabilidad penal
Aparte de las multas, la ley tipifica delitos:
- De tres meses a tres años de prisión a quien, estando autorizado para tratar datos personales y con ánimo de lucro, provoque una vulneración de seguridad a las bases de datos bajo su custodia (artículo 62).
- De seis meses a cinco años a quien, buscando un lucro indebido, trate datos personales mediante engaño o aprovechándose del error del titular (artículo 63).
- Tratándose de datos sensibles, las penas se duplican (artículo 64).
Las sanciones administrativas se imponen sin perjuicio de la responsabilidad civil o penal que resulte (artículo 61).
Si te regula la CNBV, la LFPDPPP es tu piso, no tu techo
Para un banco o una institución de financiamiento colectivo, cumplir la LFPDPPP no cierra el tema. La regulación financiera tiene sus propias obligaciones de seguridad de la información, con otro interlocutor y con plazos mucho más concretos que el «de forma inmediata» del artículo 19.
Bancos: artículos 168 Bis 12, 13 y 16 de la Circular Única
Las Disposiciones de carácter general aplicables a las instituciones de crédito exigen, entre otras cosas:
- Un CISO designado por el director general, que ocupe el nivel inmediato inferior al de este y le reporte de manera directa (artículo 168 Bis 13).
- Un Plan Director de Seguridad aprobado por el director general y alineado con la estrategia de negocio (artículo 168 Bis 12).
- Reportar el incidente a la CNBV de forma inmediata, por correo a Ciberseguridad-CNBV@cnbv.gob.mx y generando acuse de recibo electrónico, indicando al menos fecha y hora de inicio, si continúa o concluyó y su duración, una descripción y una evaluación inicial del impacto (artículo 168 Bis 16, fracción I).
No todos los incidentes entran: hay que reportar los que actualicen al menos uno de estos cuatro supuestos —que generen pérdida económica, de información o interrupción de los servicios; que su modo de operación pueda replicarse en otras instituciones; que puedan afectar a los clientes, a la estabilidad del sistema financiero o de pagos, a los sistemas centrales de pagos, a cámaras de compensación o a depósitos de valores; o cualquier otro que la propia institución considere grave—. Los que no encajan no se reportan, pero sí se registran y se conservan a disposición de la CNBV (artículo 168 Bis 17).
Y después del aviso inmediato vienen tres relojes más:
| Obligación | Plazo | Se cuenta desde |
|---|---|---|
| Aviso a la CNBV | De forma inmediata | El incidente |
| Información de los Anexos 64 y 64 Bis | 5 días hábiles | La identificación del incidente |
| Aviso a los clientes si su Información Sensible fue extraída, extraviada, eliminada o alterada, o se sospecha acceso no autorizado | 48 horas | Que ocurrió el incidente o que se tuvo conocimiento de este |
| Plan de trabajo con las acciones para eliminar o mitigar las causas | 15 días hábiles | Que concluyó el incidente |
Ese aviso de 48 horas es el plazo más exigente de todo el cuadro, y la evidencia de haberlo hecho tiene que incluirse en el resultado de la investigación. Fíjate además en cómo se cuenta: desde que ocurrió o desde que te enteraste. Si te enteras tarde, el plazo no se estira: simplemente lo incumpliste antes de saber que existía.
Instituciones de financiamiento colectivo: artículos 65 y 67 de las disposiciones de la Ley Fintech
La arquitectura es la misma, con sus propios números: CISO designado por el director general o el administrador único, sin conflictos de interés con las funciones de auditoría y de tecnologías de la información y sin llevar la operación de la seguridad (artículo 65); aviso inmediato a la CNBV por el mismo correo; los Anexos 11 y 12 dentro de los cinco días hábiles siguientes a la identificación; plan de trabajo dentro de los quince días hábiles posteriores a que concluyó el incidente; y el mismo aviso a los clientes en 48 horas cuando hay Información Sensible comprometida (artículo 67).
Estas disposiciones se dirigen a las instituciones de financiamiento colectivo. Si eres institución de fondos de pago electrónico, casa de bolsa o sofipo, tienes obligaciones equivalentes en las disposiciones que te apliquen: la lógica se repite, los números de artículo no.
Un aviso sobre el «plazo de 72 horas». Circula bastante la idea de que los incidentes se reportan a la CNBV en 72 horas. No está en el texto vigente de ninguna de las dos disposiciones citadas: el aviso a la autoridad es de forma inmediata, y las 72 horas no aparecen. El plazo en horas que sí existe es el de 48 horas para avisar al cliente.
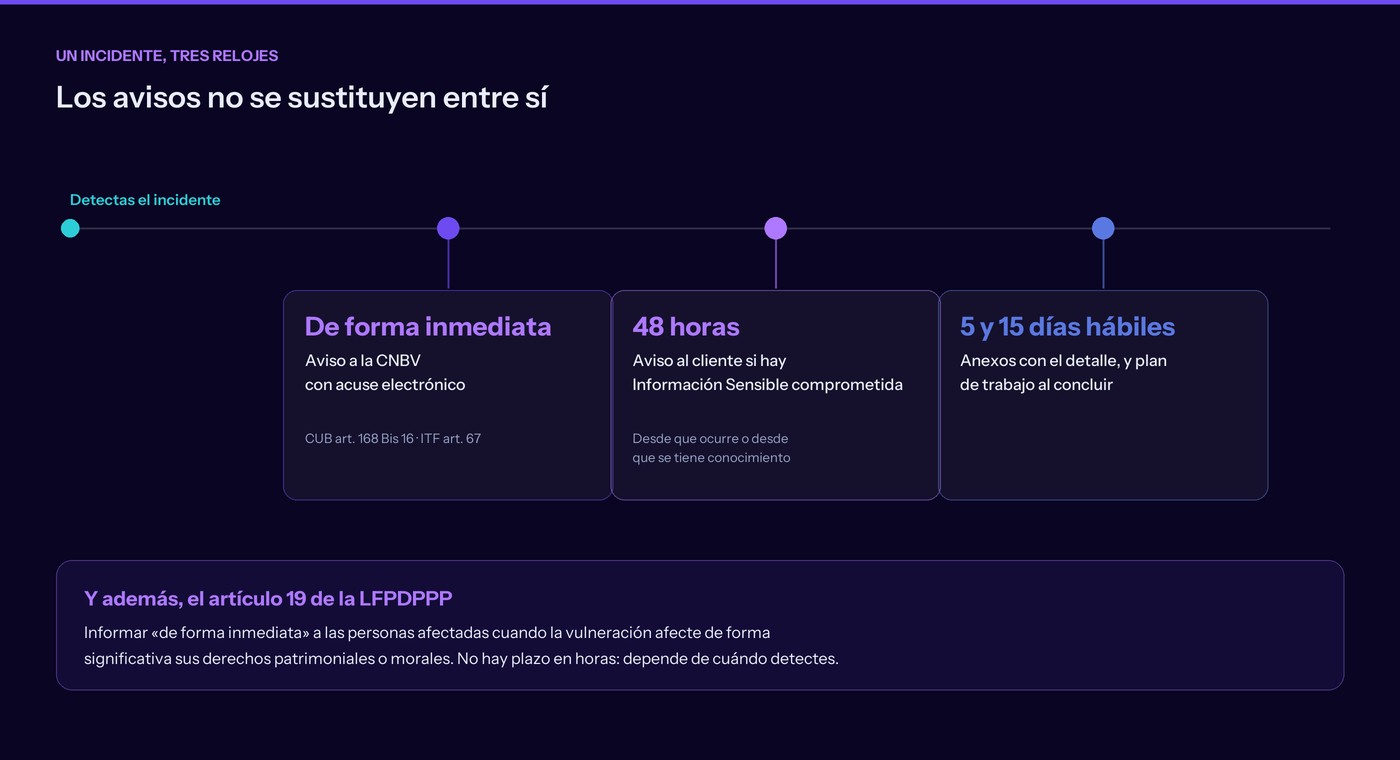
La consecuencia práctica de todo esto es que un mismo incidente puede disparar tres avisos distintos: el inmediato a la CNBV, el de 48 horas a los clientes afectados y el del artículo 19 de la LFPDPPP a las personas titulares de los datos. No se sustituyen entre sí. Y los tres empiezan a contar desde un momento que depende de una sola cosa: cuándo detectas.
Checklist: qué revisar este trimestre
- 1Inventario de datos personales. Qué datos tratas, dónde viven, quién accede y cuáles son sensibles. Sin esto no se cumple ni el artículo 15 ni el plazo de ARCO.
- 2Aviso de privacidad actualizado con los seis elementos del artículo 15, y revisado contra las finalidades reales del tratamiento.
- 3Proceso ARCO con dueño y reloj: buzón, responsable, plantillas de respuesta y capacidad de cumplir 20 + 15 días.
- 4Análisis de riesgos y medidas de seguridad documentadas, proporcionales al riesgo y no menores a las que aplicas a tu propia información (artículo 18).
- 5Controles de confidencialidad reales: gestión de accesos, altas y bajas, y trazabilidad (artículo 20).
- 6Capacidad de detección suficiente para poder informar «de forma inmediata» una vulneración (artículo 19).
- 7Procedimiento de respuesta a incidentes que incluya la decisión de aviso al titular y la evidencia que la sustenta.
- 8Contratos con encargados —nube, nómina, marketing, soporte— con obligaciones de seguridad y confidencialidad, y con qué pasa al terminar la relación.
- 9Si te regula la CNBV o eres ITF: cruza tu procedimiento de incidentes con tus obligaciones de reporte al regulador, para que un mismo evento no se quede a medias entre dos avisos.
El resumen honesto
La LFPDPPP vigente no exige tecnología concreta: exige que puedas demostrar que las medidas que tienes son proporcionales al riesgo, que sabes lo que pasa en tus sistemas y que puedes reaccionar. Esas tres cosas no se resuelven con un documento.
En Nordstern trabajamos precisamente esa parte: el análisis de riesgos y el marco de gestión que evidencia el artículo 18, la detección que hace viable el artículo 19 y los controles de acceso que sostienen el artículo 20. Si quieres saber en qué punto está tu empresa, hablemos.
Fuentes
- Ley Federal de Protección de Datos Personales en Posesión de los Particulares — texto vigente publicado por la Cámara de Diputados. Nueva ley publicada en el DOF el 20 de marzo de 2025; última reforma publicada en el DOF el 14 de noviembre de 2025. Artículos citados: 4, 15, 17, 18, 19, 20, 21, 31, 58, 59, 60, 61, 62, 63 y 64, y transitorios Primero, Segundo y Décimo Segundo.
- INEGI — valor de la Unidad de Medida y Actualización vigente a partir del 1 de febrero de 2026 (117.31 pesos diarios), publicado en el DOF el 9 de enero de 2026.
- Disposiciones de carácter general aplicables a las instituciones de crédito (Circular Única de Bancos), artículos 168 Bis 12, 168 Bis 13, 168 Bis 16 y 168 Bis 17. Texto compilado publicado en el DOF el 2 de diciembre de 2005 y modificado por resoluciones hasta la del 1 de septiembre de 2026.
- Disposiciones de carácter general aplicables a las instituciones de tecnología financiera, artículos 65 y 67. Texto compilado publicado en el DOF el 10 de septiembre de 2018 y modificado por resoluciones hasta la del 6 de julio de 2026.