PCI DSS 4.0 dejó de ser «lo que viene» hace tiempo. Los 51 requisitos que tenían fecha futura son obligatorios desde el 31 de marzo de 2025, y no hubo periodo de gracia.
Si tu última evaluación se preparó con la mentalidad de la versión 3.2.1, hay media docena de controles que hoy se te evalúan y antes ni existían. Este artículo explica qué cambió de verdad en PCI DSS 4.0, cuáles son los requisitos que más proyectos rompen, qué pasó con el comercio electrónico y qué te exige hoy según cómo valides.
- La versión vigente es la 4.0.1, publicada el 11 de junio de 2024. No añadió requisitos: corrigió y aclaró.
- Los 51 requisitos con fecha futura entraron en vigor el 31 de marzo de 2025.
- El cambio de filosofía es pasar de cumplir una vez al año a demostrar que el control funciona todo el año.
- El enfoque personalizado existe, es más trabajo que el definido y no está disponible si validas con cuestionario.
- La mayoría de los suspensos no son técnicos: falta el análisis de riesgo que justifica la frecuencia.
Qué es PCI DSS 4.0 y en qué quedó la 3.2.1
La versión 4.0 se publicó en marzo de 2022 con un periodo de convivencia largo. La 3.2.1 se retiró el 31 de marzo de 2024, así que desde entonces no se evalúa contra ella.
Después llegó la 4.0.1, en junio de 2024, que es una revisión limitada: corrige erratas, aclara la intención de algunos requisitos y mejora la orientación. No añade requisitos nuevos ni elimina ninguno. Cuando alguien habla hoy de PCI DSS 4.0 se refiere en la práctica a la 4.0.1.
Lo que cambió de fondo
Por debajo de los requisitos concretos hay tres decisiones de diseño que explican casi todo lo demás.
- 1 De la foto al vídeo. La norma dejó de conformarse con que el control existiera el día de la auditoría. Ahora pide evidencia de que ha estado funcionando, con registros a lo largo del periodo.
- 2 Flexibilidad con justificación. Varios controles ya no fijan una frecuencia: la fijas tú, y tienes que justificarla con un análisis de riesgo dirigido. El requisito 12.3.1 es el que lo exige.
- 3 Dos caminos para cumplir. El enfoque definido, que es hacer lo que dice la norma, y el personalizado, que es cumplir el objetivo por otro medio y demostrarlo.
Los requisitos que más proyectos rompen
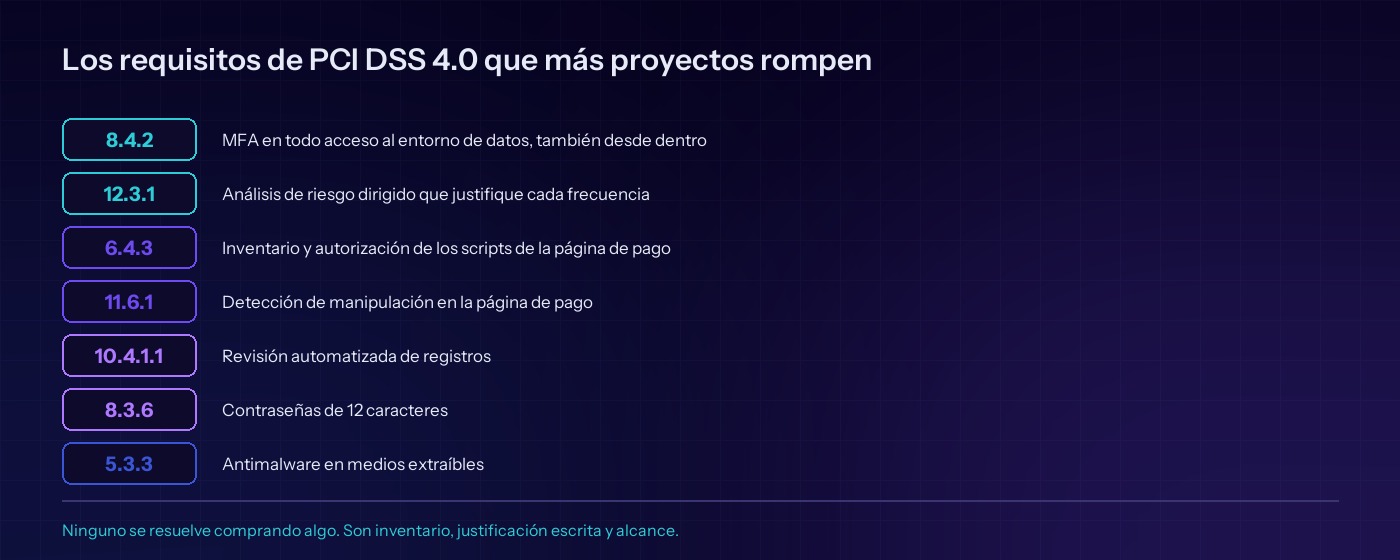
De los 51 con fecha futura, estos seis concentran la mayoría de los hallazgos.
- 8.4.2, autenticación multifactor en todo acceso al entorno de datos. No solo en el acceso remoto ni solo en el administrativo. También desde dentro de la oficina. Es el que más sorpresas da.
- 12.3.1, análisis de riesgo dirigido. Cada control cuya frecuencia eliges tú necesita un análisis documentado que la justifique. Casi todo el mundo tiene el control y no tiene el análisis.
- 6.4.3 y 11.6.1, scripts de la página de pago. Inventario de cada script con su justificación por escrito, y detección de manipulación en la página. Las etiquetas de marketing son la brecha habitual.
- 10.4.1.1, revisión automatizada de registros. Revisar los registros a mano deja de valer. Hace falta un mecanismo automatizado.
- 8.3.6, contraseñas de 12 caracteres. Si el sistema no admite 12, se permiten 8, pero esa excepción hay que poder sostenerla.
- 5.3.3, antimalware en medios extraíbles. Análisis automático al conectarlos, o un control técnico equivalente.
Fíjate en el patrón: casi ninguno es un problema de comprar algo. Son problemas de inventario, de justificación escrita y de alcance. Por eso se descubren tarde, cuando el auditor pide la evidencia y no existe.
El enfoque personalizado, y por qué casi nunca conviene
Es la novedad más comentada de PCI DSS 4.0 y la peor entendida. Mucha gente lo lee como una vía para esquivar un control que le resulta incómodo.
Es justo lo contrario. Tienes que documentar el objetivo, diseñar el control alternativo, hacer un análisis de riesgo dirigido y demostrar que cumple el objetivo igual de bien. Y tu evaluador tiene que diseñar y ejecutar las pruebas para comprobarlo.
En la práctica es más trabajo que el enfoque definido, no menos. Tiene sentido cuando un requisito concreto no encaja de verdad con tu arquitectura, y solo entonces. Hay dos límites que conviene saber antes de planificar nada: algunos requisitos no lo admiten, y si validas con un cuestionario de autoevaluación no está disponible para ti.
Comercio electrónico: lo que cambió en tu página de pago
Si vendes en línea, esta es la parte que más te afecta, y además se movió después de publicarse la norma.
Los requisitos 6.4.3 y 11.6.1 obligan a inventariar y autorizar cada script que se carga en la página de pago, y a detectar que esa página ha sido manipulada. En enero de 2025 el Consejo PCI sacó esos tres requisitos del cuestionario SAQ A y los convirtió en condiciones de elegibilidad. El trabajo técnico no desapareció: cambió de sitio, y ahora decide si puedes usar el cuestionario corto o no.
Qué te exige hoy, según cómo valides
La misma norma pesa muy distinto según el camino de validación que te corresponda, y ese camino no lo eliges tú.
- Cuestionario de autoevaluación. Respondes tú, con el alcance que te corresponda. Sin enfoque personalizado.
- Informe de cumplimiento. Lo produce un evaluador cualificado, con muestreo y evidencia para cada requisito. Es otro proyecto en tamaño.
Quién decide cuál te toca son las marcas de pago y tu adquirente, no el Consejo. Confirma las dos cosas por escrito antes de empezar a rellenar nada, porque descubrir a mitad de camino que ibas por el formulario equivocado cuesta un trimestre.
Los cinco errores que más vemos
- 1 Preparar la evaluación tres meses antes. Buena parte de la evidencia es histórica y no se puede fabricar hacia atrás.
- 2 Dar el alcance por bueno. Si nadie ha dibujado por dónde pasan los datos de tarjeta este año, el alcance que tienes es el del año pasado.
- 3 Contar escaneos en lugar de escaneos aprobados. Hacen falta cuatro trimestrales que pasen, no cuatro que se ejecuten.
- 4 Tener el plan de respuesta sin haberlo probado. El requisito 12.10 pide un plan ejercitado, y eso deja rastro o no existe.
- 5 Confundir segmentación con diagrama. Si dices que una red está fuera de alcance, hay que demostrarlo con una prueba.
Dónde encajamos
El escaneo externo trimestral del requisito 11.3.2 solo lo puede acreditar un Approved Scanning Vendor listado por el Consejo PCI. Nordstern tiene esa acreditación con alcance global, certificado 50955001-01, y el escaneo tiene sus propios criterios de aprobado.
Lo que de verdad decide el tamaño del proyecto es el alcance, y ahí entra la consultoría de PCI DSS dentro de la práctica de PCI DSS. Cuando toca la auditoría formal, está la auditoría QSA. Y de los requisitos anteriores, los de registro y supervisión se sostienen sobre un SIEM gestionado y los de acceso sobre el control de accesos críticos. Habla con el equipo.
Fuentes
- PCI Security Standards Council, biblioteca de documentos: PCI DSS v4.0.1 de 11 de junio de 2024 y su resumen de cambios.
- PCI Security Standards Council, orientación sobre los requisitos de comercio electrónico vigentes desde el 31 de marzo de 2025.
- PCI Security Standards Council, cambios en el SAQ A: la retirada de 6.4.3, 11.6.1 y 12.3.1 del cuestionario y las nuevas condiciones de elegibilidad.