La ISO 27001 se vende como un certificado que colgar en la pared. Lo que de verdad estás montando es un sistema de gestión, y esa diferencia explica por qué unos proyectos duran seis meses y otros dos años.
La confusión es comprensible. Casi todo lo que se publica sobre la ISO 27001 habla de los 93 controles del Anexo A, que es la parte que parece una lista de tareas. Pero el auditor no certifica los controles: certifica que tienes un sistema que los decide, los mide y los corrige. Este artículo explica qué es la norma, qué pide en realidad, cuánto se tarda y para qué le sirve a tu empresa más allá del logotipo.
- La ISO 27001 certifica un sistema de gestión de la seguridad de la información, no una lista de controles.
- Lo obligatorio son las cláusulas 4 a 10. El Anexo A es un catálogo de referencia que tú justificas.
- Son 93 controles en cuatro temas, no 114. La versión de 2013 se reorganizó entera en 2022.
- Los certificados de la versión de 2013 caducaron el 31 de octubre de 2025. Si ves uno vigente hoy, no lo está.
- El ciclo es de tres años, con auditorías de seguimiento por el medio. No se acaba el día que te certificas.
Qué es la ISO 27001, en una frase
Es la norma internacional que define cómo se monta, se opera y se mejora un sistema de gestión de la seguridad de la información. Su nombre completo, desde 2022, es ISO/IEC 27001:2022.
La palabra que hace el trabajo es «sistema». Significa que hay un alcance definido, unos riesgos identificados, unas decisiones documentadas sobre qué hacer con cada uno, unas mediciones y una revisión periódica por parte de la dirección. Comprar herramientas no te acerca a la certificación. Decidir con criterio y dejar rastro, sí.
Lo que de verdad es obligatorio: las cláusulas 4 a 10
Esta es la parte que casi nadie cuenta y la que decide si apruebas. Son siete bloques y ninguno se puede saltar.
- 4 Contexto. Qué hace tu organización, quién tiene expectativas sobre tu seguridad y hasta dónde llega el sistema. Aquí se fija el alcance, que es la decisión más determinante de todo el proyecto.
- 5 Liderazgo. La dirección se compromete por escrito, asigna responsabilidades y aprueba la política. Sin esto no hay sistema, hay un proyecto de TI.
- 6 Planificación. La evaluación de riesgos, el tratamiento de cada uno y la declaración de aplicabilidad. Es el corazón de la norma.
- 7 Apoyo. Recursos, competencia de las personas, concienciación, comunicación y control de la documentación.
- 8 Operación. Ejecutar lo planificado y volver a evaluar los riesgos cuando algo cambia.
- 9 Evaluación del desempeño. Medir, auditar internamente y revisar por dirección. Las tres cosas, con registros.
- 10 Mejora. No conformidades, acciones correctivas y mejora continua demostrable.
La enmienda de 2024 añadió dos frases a la cláusula 4: hay que determinar si el cambio climático es un asunto relevante para la organización, y reconocer que las partes interesadas pueden tener requisitos relacionados con él. Es una clarificación, no un proyecto nuevo, pero el auditor va a preguntar por ella.
El Anexo A y la declaración de aplicabilidad
El Anexo A de la ISO 27001 lista 93 controles agrupados en cuatro temas: organizacionales, de personas, físicos y tecnológicos. La versión de 2013 tenía 114 repartidos en catorce dominios, y la reorganización de 2022 es el cambio que más confusión sigue generando.
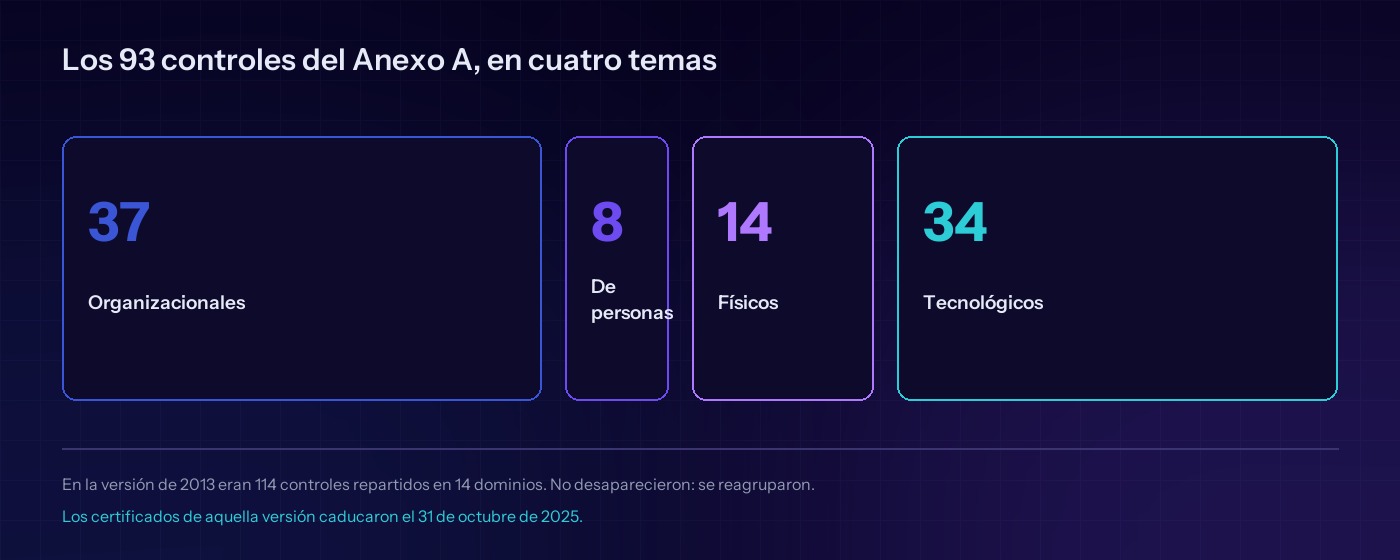
Lo importante es que el Anexo A no es una lista de obligaciones. Es un catálogo contra el que tienes que contrastar tu análisis de riesgos, control a control, y declarar si lo aplicas o no y por qué. Ese documento se llama declaración de aplicabilidad y es el primero que pide un auditor.
Excluir un control del Anexo A es perfectamente válido. Excluirlo sin una justificación escrita que se apoye en tu análisis de riesgos es una no conformidad.
ISO 27001 no es ISO 27002
Se citan juntas y no son lo mismo, y confundirlas hace perder semanas.
- ISO 27001. Es certificable. Define el sistema de gestión y lleva el Anexo A con los 93 controles enunciados.
- ISO 27002. No es certificable. Es la guía que explica cómo implantar cada uno de esos controles, con mucho más detalle.
- ISO 27701. Extiende el sistema a la privacidad. Se construye encima de la 27001, no la sustituye.
Para qué le sirve a tu empresa de verdad
Dejando a un lado el sello, hay cuatro beneficios que se ven en el día a día y uno que se ve en la cuenta de resultados.
- 1 Abre puertas comerciales. En licitaciones y en compras corporativas, la ISO 27001 es cada vez más un requisito de entrada y no un diferenciador. Sin ella no llegas a la mesa.
- 2 Acorta los cuestionarios de proveedores. Responder a treinta formularios de seguridad al año cuesta más de lo que parece. El certificado sustituye buena parte de ese trabajo.
- 3 Ordena decisiones que hoy se toman por intuición. El análisis de riesgos obliga a priorizar con criterio en lugar de por quien grita más fuerte.
- 4 Reparte la responsabilidad. La seguridad deja de ser un problema de un departamento y pasa a tener dueños nombrados.
- 5 Te prepara para lo demás. Buena parte del trabajo sirve igual para una auditoría de PCI DSS o para una obligación regulatoria, porque los cimientos son los mismos.
Cuánto se tarda y qué ciclo tiene
La certificación la emite una entidad acreditada, no un consultor, y se hace en dos etapas.
La etapa 1 revisa la documentación y comprueba que el sistema existe sobre el papel. La etapa 2 comprueba que funciona de verdad, con evidencias. Entre una y otra suele haber unas semanas para corregir lo que aparezca.
Después hay auditorías de seguimiento, normalmente anuales, y una recertificación completa a los tres años. Por eso un sistema que se monta solo para aprobar la primera auditoría se cae en el primer seguimiento: no hay registros de haberlo operado.
Sobre los plazos, la respuesta honesta es que dependen del alcance y de lo que ya tengas. Lo que sí es predecible es el orden: primero el alcance, luego el análisis de riesgos, luego los controles, y la documentación acompañando. Hacerlo al revés es el motivo habitual de que un proyecto se alargue.
Los cinco errores que más retrasan
- 1 Un alcance demasiado grande. Certificar toda la empresa cuando el cliente solo te pide un servicio multiplica el trabajo sin multiplicar el beneficio.
- 2 Comprar plantillas y rellenarlas. Un sistema que describe una empresa que no eres tú se cae en la primera entrevista con un empleado.
- 3 Análisis de riesgos de adorno. Si el tratamiento de riesgos no explica por qué están los controles que están, la declaración de aplicabilidad no se sostiene.
- 4 Dirección ausente. La cláusula 5 pide participación real, y la revisión por dirección sin actas no existe.
- 5 Dejar la auditoría interna para el final. Es obligatoria y tiene que estar hecha antes de la etapa 2, con sus hallazgos y sus acciones.
Dónde encajamos
Montar el sistema y operarlo son dos trabajos distintos, y el segundo dura para siempre. La ciberseguridad como servicio con ISO 27001 está pensada justo para eso: que el sistema siga vivo entre auditorías y no haya que reconstruirlo cada año.
De los 93 controles, los que más evidencia consumen suelen ser los de registro y supervisión, que se sostienen sobre un SIEM gestionado, y los de acceso privilegiado, que son el control de accesos críticos. Si además manejas datos personales, conviene leer qué te obliga la ley mexicana de protección de datos, porque el sistema de gestión te sirve para las dos cosas. Habla con el equipo.
Fuentes
- ISO, ISO/IEC 27001:2022, tercera edición, octubre de 2022, con su enmienda de 2024.
- IAF, documentos obligatorios: el periodo de transición desde la versión de 2013 terminó el 31 de octubre de 2025.