Un SIEM se vende enseñando un tablero con gráficas. Lo que de verdad estás comprando es la capacidad de responder, dentro de seis meses, a una pregunta que todavía no sabes que vas a tener que hacerte.
La pregunta suele ser esta: qué hizo exactamente esa cuenta entre las 02:14 y las 02:50 del martes. Si tienes la respuesta, tienes un incidente acotado. Si no la tienes, tienes un problema abierto y ninguna forma de cerrarlo. Este artículo explica qué es un SIEM y qué hace de verdad. También en qué se diferencia de un SOC y de un XDR, y por qué el coste nunca es la licencia.
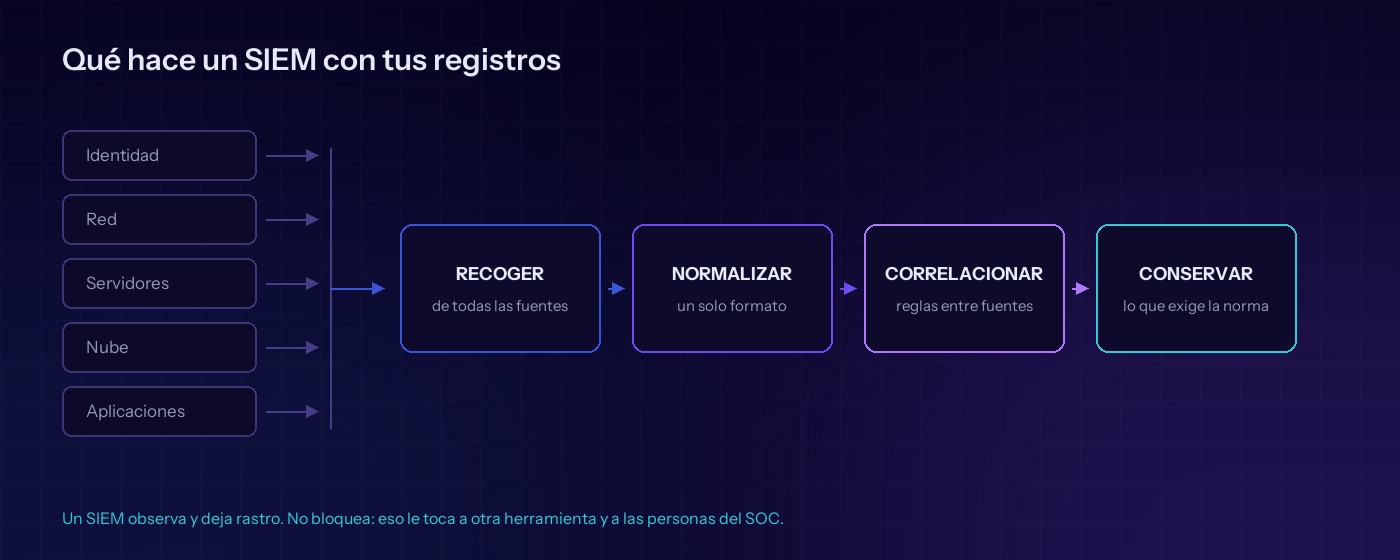
- Un SIEM recoge los registros de todo lo que tienes, los normaliza, los correlaciona y los conserva.
- No es un antivirus ni un cortafuegos. No bloquea nada. Detecta y deja rastro.
- El SIEM es la herramienta. El SOC es la gente que la usa. No se sustituyen entre sí.
- El coste real está en la ingesta, la retención y las personas que afinan las reglas, no en la licencia.
- Un SIEM sin nadie detrás es un disco duro caro que genera alertas que nadie lee.
Qué es un SIEM, sin la jerga del fabricante
SIEM son las siglas de Security Information and Event Management. En castellano llano: un sitio donde acaban los registros de todos tus sistemas, con un motor encima que busca patrones entre ellos.
La palabra importante es «entre». Un cortafuegos ve lo que pasa por el cortafuegos. El directorio activo ve autenticaciones. El servidor web ve peticiones. Ninguno ve los tres a la vez, y casi todos los ataques que importan solo se distinguen cuando juntas las tres cosas.
Un inicio de sesión correcto no es un incidente. Pero sí lo es uno correcto desde un país nuevo, veinte minutos después de un bloqueo por fuerza bruta, y seguido de una consulta masiva a una base de datos. Esa frase solo la puede construir algo que lo esté viendo todo.
Las cuatro cosas que hace de verdad
Todo lo demás que te enseñen en una demostración se construye encima de estas cuatro.
- 1 Recoger. Traerse los registros de servidores, equipos, aplicaciones, nube, identidad y red. Si una fuente no está conectada, para el SIEM no existe, y ese es el fallo más común de todos.
- 2 Normalizar. Convertir formatos distintos en campos comparables. Que «usuario», «user» y «account_name» acaben siendo el mismo campo es lo que permite buscar una sola vez en lugar de siete.
- 3 Correlacionar. Aplicar reglas que relacionan eventos de fuentes distintas en una ventana de tiempo. Aquí es donde un SIEM gana o pierde: las reglas de fábrica detectan lo genérico, y lo que te va a pasar a ti casi nunca es genérico.
- 4 Conservar. Guardar el registro íntegro durante el tiempo que te exijan la norma y tu propia realidad. Es la función menos vistosa y la que más veces salva una investigación.
Para qué sirve de verdad, y para qué no
Conviene ser claro con esto porque es donde se generan las decepciones.
Sirve para detectar lo que ninguna herramienta ve sola y para reconstruir qué pasó después de un incidente. También para demostrarle a un auditor que vigilas, y para que una investigación dure horas en lugar de semanas.
No sirve para bloquear un ataque. Un SIEM observa, no interviene. Tampoco sirve para arreglar una red que no sabes cómo está montada. Si no tienes inventario, el SIEM te va a decir cosas sobre sistemas que nadie sabe para qué están.
Un SIEM recién instalado genera muchísimo ruido. Los primeros meses son de afinado, no de detección. Quien te lo venda como algo que funciona desde el primer día te está vendiendo la licencia, no el resultado.
SIEM, SOC y XDR no son lo mismo
Se confunden continuamente, y la confusión sale cara porque lleva a comprar una cosa esperando otra.
- SIEM. La plataforma. Recoge, correlaciona y conserva.
- SOC. El equipo de personas que mira lo que el SIEM levanta, decide qué es real y actúa. Puede ser tuyo o contratado.
- XDR. Detección y respuesta centradas en un conjunto acotado de fuentes, normalmente del mismo fabricante, con capacidad de actuar sobre ellas. Cubre menos superficie que un SIEM, y a cambio hace cosas que un SIEM no hace.
- SOAR. La automatización de la respuesta. Es lo que convierte una alerta en una acción sin que nadie teclee.
La frase que resume la relación es sencilla: el SIEM te dice qué miraste, el SOC decide qué hacer y el SOAR lo ejecuta. Comprar el primero sin el segundo es lo que produce esos despliegues con dieciocho mil alertas sin revisar.
El coste de un SIEM no es la licencia
Esta es la parte que descoloca a casi todo el mundo en el segundo año.
- 1 Ingesta. Casi todos los modelos cobran por volumen de datos. Conectar una fuente ruidosa sin filtrarla antes puede duplicar la factura sin añadir una sola detección.
- 2 Retención. Guardar doce meses cuesta más que guardar tres, y hay normas que te obligan a los doce. Hay que decidir qué va en almacenamiento caliente y qué en frío.
- 3 Afinado. Cada falso positivo recurrente es tiempo de alguien, todas las semanas, para siempre. Es el coste que no aparece en ninguna propuesta.
- 4 Guardias. Un SIEM que solo se mira en horario de oficina deja fuera las madrugadas y los fines de semana, que es cuando ocurren las cosas.
- 5 Integraciones. Cada fuente nueva es un trabajo de conexión, de normalización y de reglas. No se acaba nunca, porque la empresa tampoco deja de cambiar.
Cinco preguntas antes de comprar uno
Si te las respondes antes, te ahorras el proyecto que se queda a medias.
- 1 ¿Qué fuentes vas a conectar el primer trimestre? Con nombres, no con categorías.
- 2 ¿Cuánto volumen generan al día? Es lo que determina la factura, y casi nadie lo mide antes.
- 3 ¿Quién mira las alertas, y en qué horario? Si la respuesta es «ya veremos», el proyecto ya tiene su final escrito.
- 4 ¿Cuánto tiempo tienes que conservar, y por qué norma?
- 5 ¿Qué pasa cuando salta algo a las tres de la mañana? Nombre, teléfono y procedimiento.
Cuándo conviene gestionarlo tú
Tiene sentido montarlo en casa cuando ya tienes un equipo con turnos, cuando tus fuentes son muy particulares y cuando la vigilancia es parte de tu producto. Fuera de esos casos, lo que suele pasar es que se compra la plataforma, se conectan tres fuentes y se abandona.
La alternativa no es renunciar al SIEM. Es que lo opere alguien que ya tiene las guardias montadas y las reglas afinadas. Tú te quedas con lo que no se puede subcontratar: decidir qué es crítico en tu negocio.
Dónde encajamos
El SIEM gestionado es exactamente eso: la plataforma, las reglas y las personas que la miran, sin que tengas que construir un turno de noche. Y cuando lo que hace falta es el equipo completo detrás, con detección, respuesta e inteligencia, está el SOC.
Si lo que te empuja a mirar un SIEM es una obligación normativa, conviene ordenarlo con el marco entero en la mano y no herramienta a herramienta. Ahí entra la ciberseguridad como servicio con ISO 27001. Y si tu caso es el financiero mexicano, mira el Anexo 71 de la CNBV. Su validación anual se sostiene sobre registros que alguien tiene que estar guardando desde antes. Habla con el equipo.
Fuentes
- NIST, SP 800-92, Guide to Computer Security Log Management: la base de qué registrar, cuánto conservarlo y cómo protegerlo.
- PCI Security Standards Council, PCI DSS v4.0.1, Requisito 10: doce meses de registros, con tres inmediatamente disponibles.
- ISO/IEC 27001:2022, Anexo A, controles A.8.15 (registro) y A.8.16 (actividades de supervisión).